グループの役割を設定する
注釈:本資料はAI技術を用いて翻訳されています。
概要
AccelByte Gaming Services (AGS) のグループサービスを AGS 管理ポータルまたは AGS CLI から使用すると、グループメンバーの役割と権限を管理できます。例えば、メンバーの招待や削除といったアクションへのアクセスを制御できます。
前提条件
以下へのアクセス権が必要です。
- AGS管理ポータル
- AccelByteグループAPIドキュメント
- AGS CLI の手順に従う場合は、AGS CLI。グループの役割を管理できるアカウントでサインインしてください。詳細については、インストールとサインインを参照してください。
グループを設定する
グループの役割を作成し、権限を追加するには、管理ポータルまたは AGS CLI で以下の手順に従います。
グループの役割を作成する
- Admin Portal
- AGS CLI
-
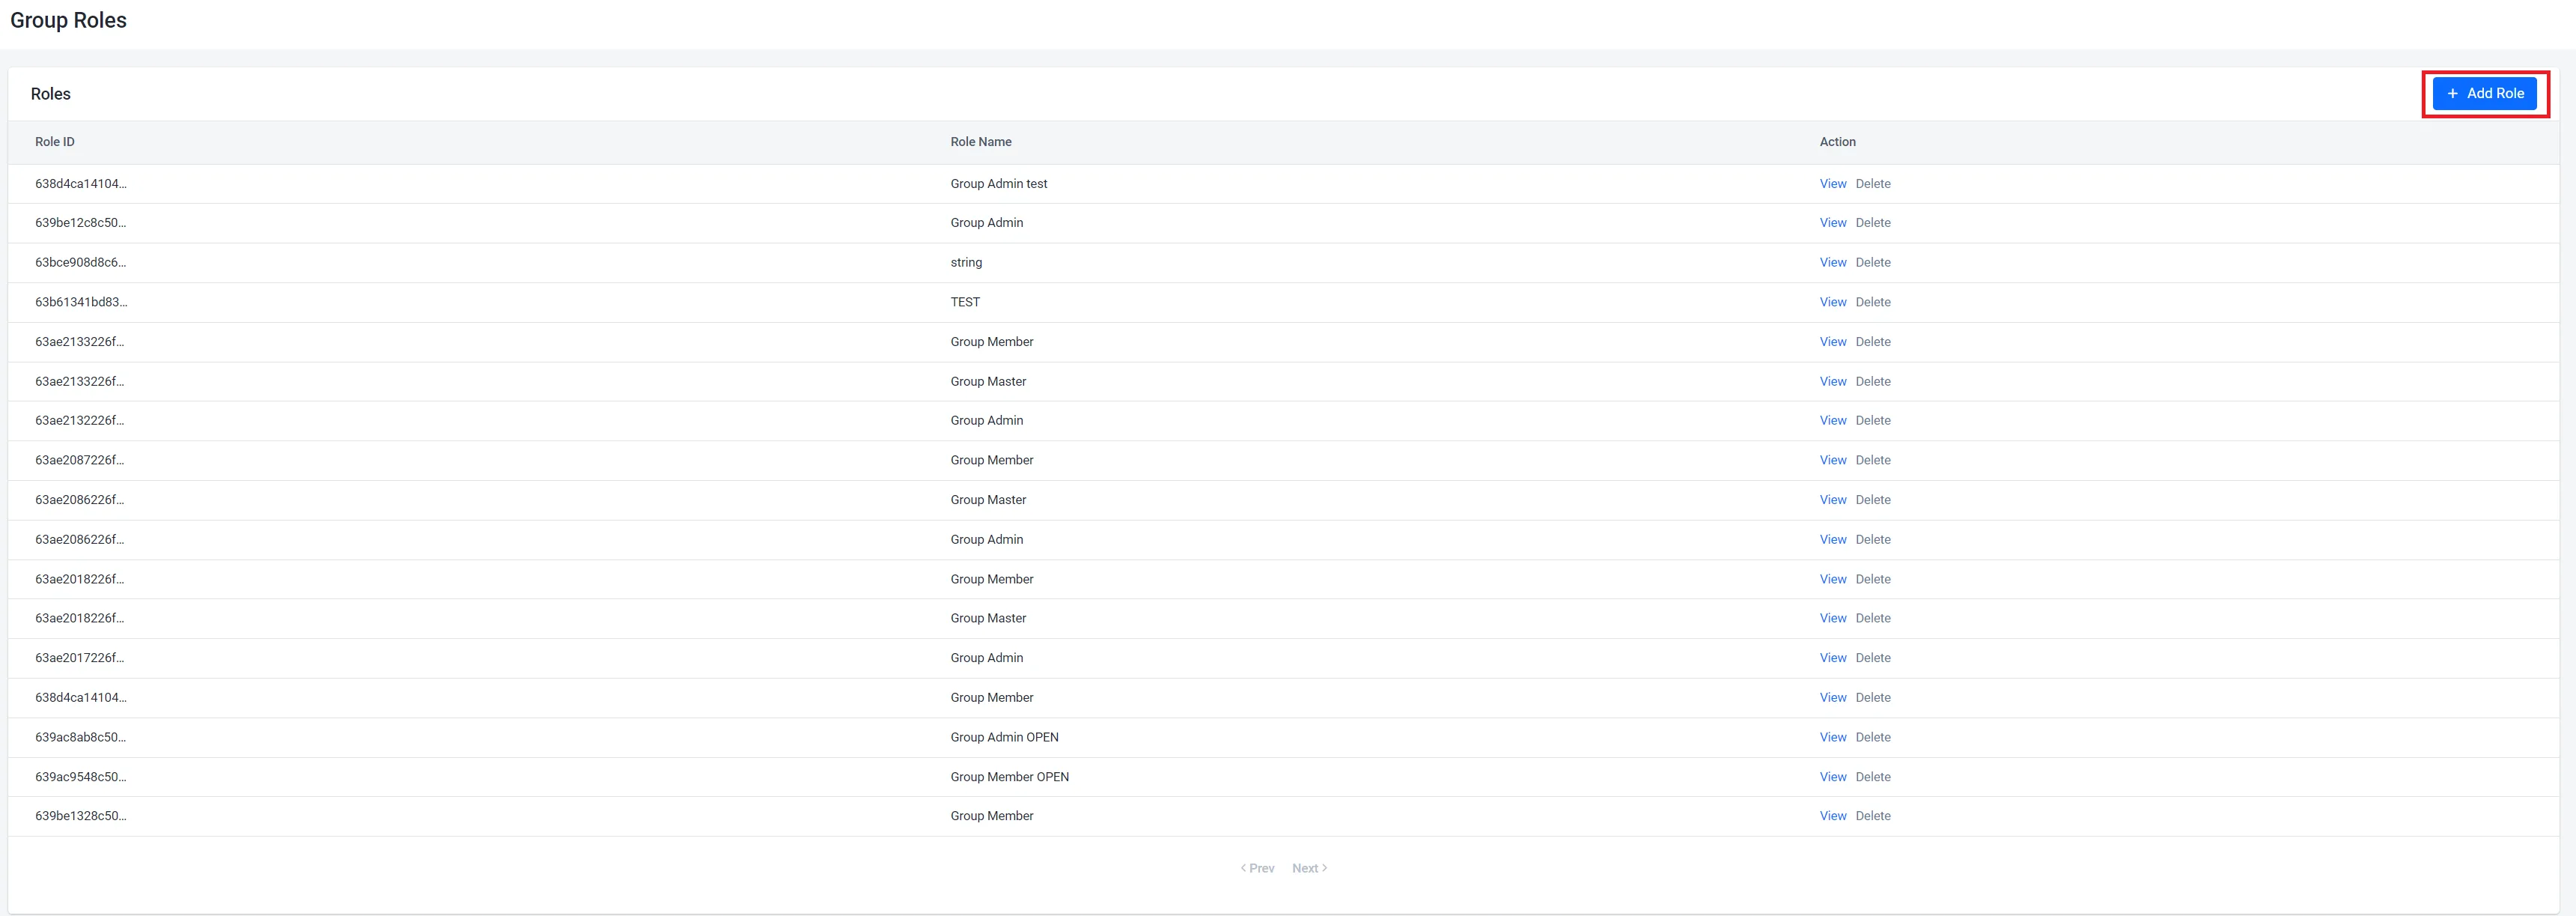
管理ポータルのサイドバーで、Multiplayer > Guilds & Clans > Configurationに移動します。
-
Group Rolesページで、Add Roleボタンをクリックします。ポップアップが表示されます。
-
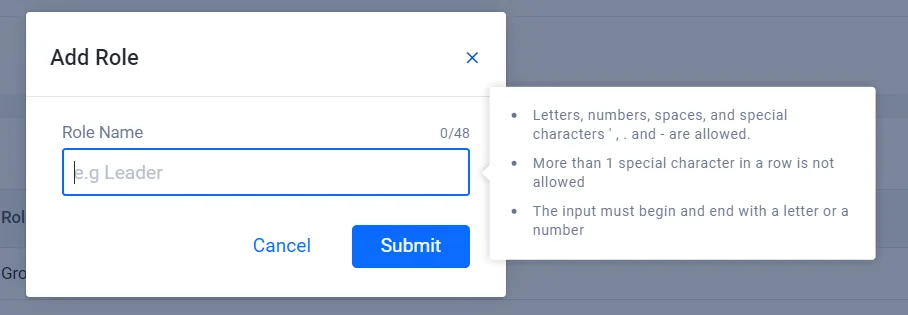
新しい役割のRole Nameを入力します。
-
Submitをクリックして、グループの役割を保存します。
役割を作成します。<RoleName> を新しい役割の名前に置き換えてください。
ags group roles create --namespace <YourNamespace> \
  --json '{"memberRoleName": "<RoleName>", "memberRolePermissions": []}'
コマンドを実行すると、新しい役割が出力されます。出力された memberRoleId を控えておいてください。この ID は、役割に権限を追加する際と、グループ設定を作成する際に必要です。
グループの役割に権限を追加する
- Admin Portal
- AGS CLI
-
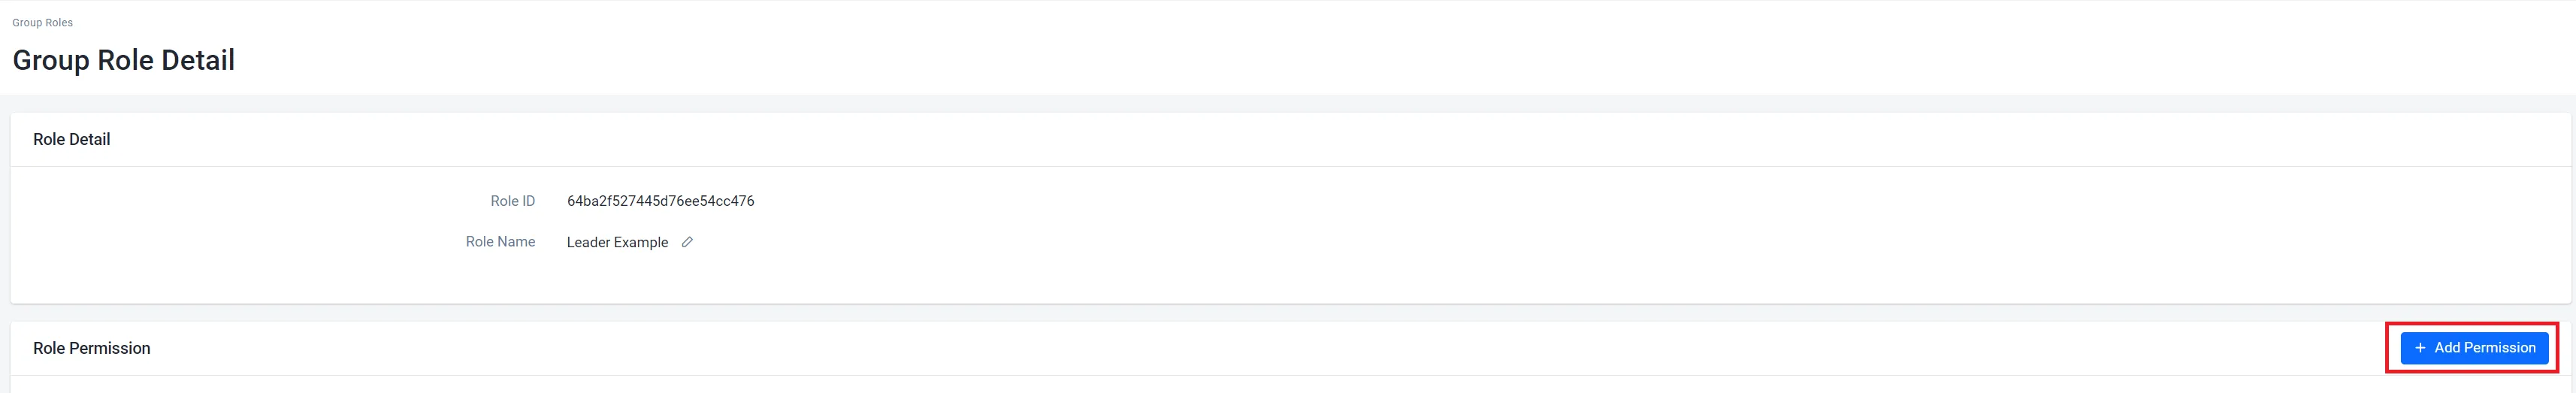
管理ポータルで、権限を追加したいグループの役割に移動します。そのGroup Role Detailページで、Add Permissionボタンをクリックします。ポップアップが表示されます。
-
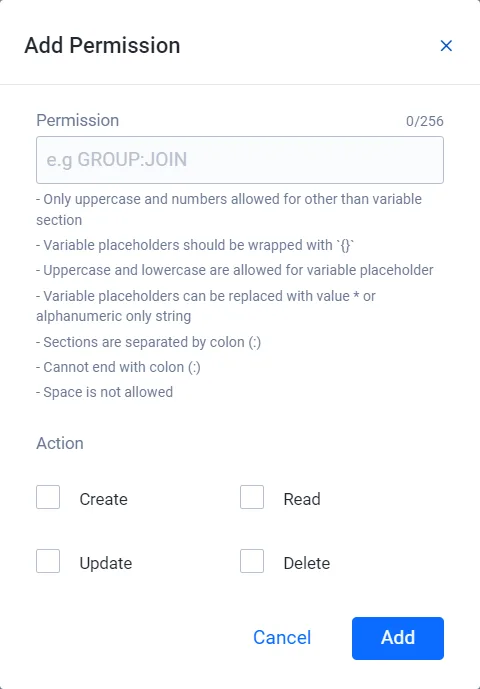
新しい権限のPermission名を入力します。
 注記
役割は、グループ設定を追加すると表示されます。
-
Addをクリックして、権限を保存します。
AGS CLI は役割の権限リスト全体を置き換えるため、役割の現在の権限をもとに作業します。
-
権限を追加したい役割の ID を確認します。
ags group roles list --namespace <YourNamespace>dataリスト内の各役割には、memberRoleIdとmemberRoleNameが含まれます。リストには最大 25 件の役割が表示されます。さらに表示するには、--limitと--offsetを追加してください。 -
役割を JSON ファイルに保存します。ファイル名は任意です。この例では
group-role.jsonを使用します。ags group roles get --namespace <YourNamespace> --member-role-id <MemberRoleId> --format json > group-role.json -
ファイル内の
memberRolePermissions以外のフィールドをすべて削除します。次に、既存の権限を残したまま、新しい権限をリストに追加します。この例では、役割にはすでにGROUP:INVITEがあり、GROUP:ROLEが新しい権限です。{
"memberRolePermissions": [
{"resourceName": "GROUP:INVITE", "action": 1},
{"resourceName": "GROUP:ROLE", "action": 2}
]
}警告必ず
memberRoleIdを削除してください。ファイルにこのフィールドが残っていると、AGS CLI は--member-role-idに渡した役割ではなく、ファイル内の役割を更新します。resourceName: Permission 名(例:GROUP:ROLE)。各リソースは 1 回だけ記載してください。action: 必要なアクションの合計値です。1(Create)、2(Read)、4(Update)、8(Delete)。例えば、3は Create と Read、15は 4 つすべてを意味します。
-
更新した権限リストを送信します。
@の後に JSON ファイルのパスを指定します。ags group roles update-permissions --namespace <YourNamespace> --member-role-id <MemberRoleId> --json @group-role.json警告このコマンドは、役割の権限をファイル内のリストで置き換えます。ファイルに含めなかった権限は役割から削除されます。