シングルまたは複数グループシステムのグループ設定を作成する
注釈:本資料はAI技術を用いて翻訳されています。
概要
AccelByte Gaming Services (AGS) グループサービスを使用すると、シングルグループシステムと複数グループシステムのグループ設定を作成できます。グループ設定では、オープン、パブリック、プライベートグループなど、プレイヤーが作成できるグループの種類を定義します。また、グループメンバーの役割と各グループの最大メンバー数も指定します。設定は AGS 管理ポータルまたは AGS CLI で作成できます。
前提条件
以下へのアクセスが必要です:
- AGS管理ポータル
- AccelByteグループAPIドキュメント
- AGS CLI(AGS CLI の手順に従う場合)。グループ設定とグループ役割を管理できるアカウントでサインインしてください。インストールとサインインを参照してください。
グループ設定を作成する
シングルクランシステムまたは複数グループシステムのグループ設定を作成するには、管理ポータルまたは AGS CLI で以下の手順に従ってください:
- Admin Portal
- AGS CLI
-
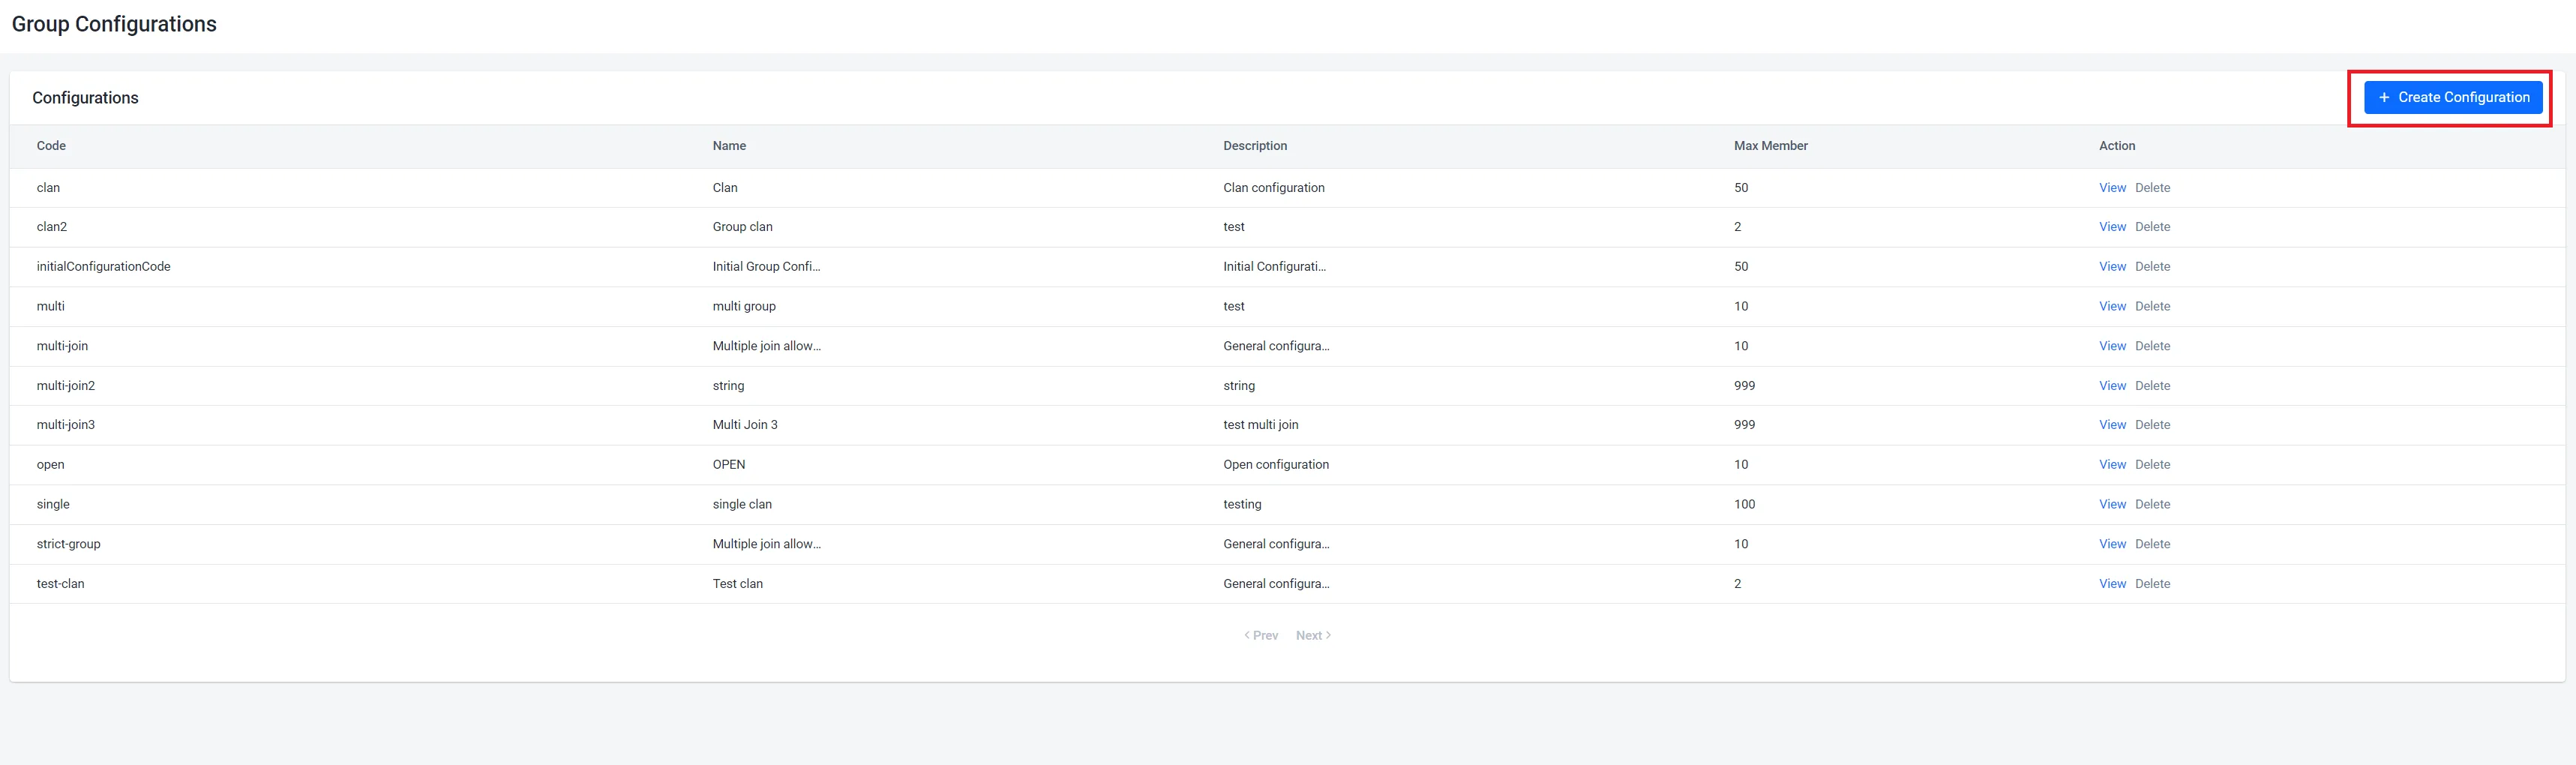
管理ポータルのサイドバーで、Multiplayer > Guilds & Clans > Configurationに移動します。
-
Group Rolesページで、Create Configurationボタンをクリックします。ポップアップが表示されます。
-
必須フィールドに入力します:
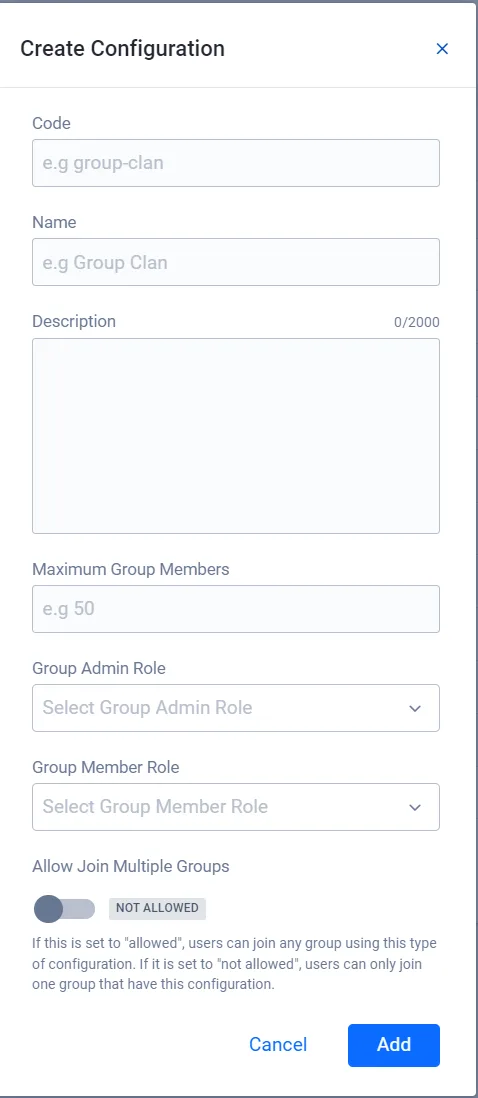
- Codeに適切な形式の一意の識別子を入力します(例: "group-clan")。
- NameとDescriptionに入力して、作成するグループ設定に関する追加情報を提供します。
- Maximum Group Membersに入力して、グループに参加できるメンバー数の制限を設定します。
- Group Admin RoleとGroup Member Roleのドロップダウンを使用して、作成された役割のリストから各役割を選択します。
- Allow Join Multiple Groupsを切り替えることで、プレイヤーが同時に複数のグループに参加できるかどうかをグループ設定で指定できます。
- ALLOWEDに設定されている場合、ユーザーはこのタイプの設定を使用して任意のグループに参加できます。
- NOT ALLOWEDに設定されている場合、ユーザーはこの設定を持つ1つのグループにのみ参加できます。
-
Addをクリックして、グループ設定を完成させて作成します。
-
グループ管理者の役割およびグループメンバーの役割として使用する役割の ID を確認します:
ags group roles list --namespace <YourNamespace>dataリスト内の各役割にはmemberRoleIdとmemberRoleNameがあります。リストには最大 25 件の役割が表示されます。さらに表示するには、--limitと--offsetを追加します。役割を作成するには、グループの役割を設定するを参照してください。 -
設定の内容を記述した JSON ファイルを作成します。ファイル名は任意です。この例では
group-config.jsonを使用します:{
"configurationCode": "<ConfigurationCode>",
"name": "<ConfigurationName>",
"description": "<Description>",
"groupMaxMember": 50,
"groupAdminRoleId": "<AdminRoleId>",
"groupMemberRoleId": "<MemberRoleId>",
"allowMultiple": false,
"globalRules": [{"allowedAction": "createGroup", "ruleDetail": []}]
}管理ポータルのフィールド リクエストボディのフィールド Code configurationCode:group-clanなどの最大 32 文字の一意の識別子Name nameDescription descriptionMaximum Group Members groupMaxMemberGroup Admin Role groupAdminRoleId: 手順 1 で確認したmemberRoleIdGroup Member Role groupMemberRoleId: 手順 1 で確認したmemberRoleIdAllow Join Multiple Groups allowMultiple: ALLOWED の場合はtrue、NOT ALLOWED の場合はfalse管理ポータルは常に空の
createGroupルールを含むglobalRulesを送信するため、このファイルにも同じ内容を含めています。 -
設定を作成します。
@の後に JSON ファイルのパスを指定します:ags group group-definitions create --namespace <YourNamespace> --json @group-config.json