ロールに権限を追加する
注釈:本資料はAI技術を用いて翻訳されています。
概要
この記事では、AccelByte Gaming Services (AGS) 管理者ポータルまたは AGS CLI を使用して、事前に作成したロールに権限を追加する方法について説明します。
Public Cloud で独自のロールをカスタマイズする機能は近日公開予定です。
前提条件
-
環境内に少なくとも1つのロールを作成していること。
-
管理者ポータルへのアクセス権があり、ロール管理に十分な権限があること。
-
Private Cloud の場合、以下の権限があることを確認してください。
用途 リソース アクション ロールの作成 ADMIN:ROLECreate ロール権限の追加 ADMIN:ROLEUpdate ユーザー管理者の招待 ADMIN:NAMESPACE:{namespace}:USER:INVITECreate 管理者によるユーザーへのロール追加 ADMIN:NAMESPACE:{namespace}:ROLE:USER:*Update -
AGS CLI の手順に従う場合は、AGS CLI をインストールし、上記の要件を満たすアカウントでサインインしていること。詳細は、インストールとサインインを参照してください。本記事の例では Bash シェルを使用しています。
ロールに権限を追加する
ロールに権限を追加するには、以下の手順に従ってください。
- Admin Portal
- AGS CLI
-
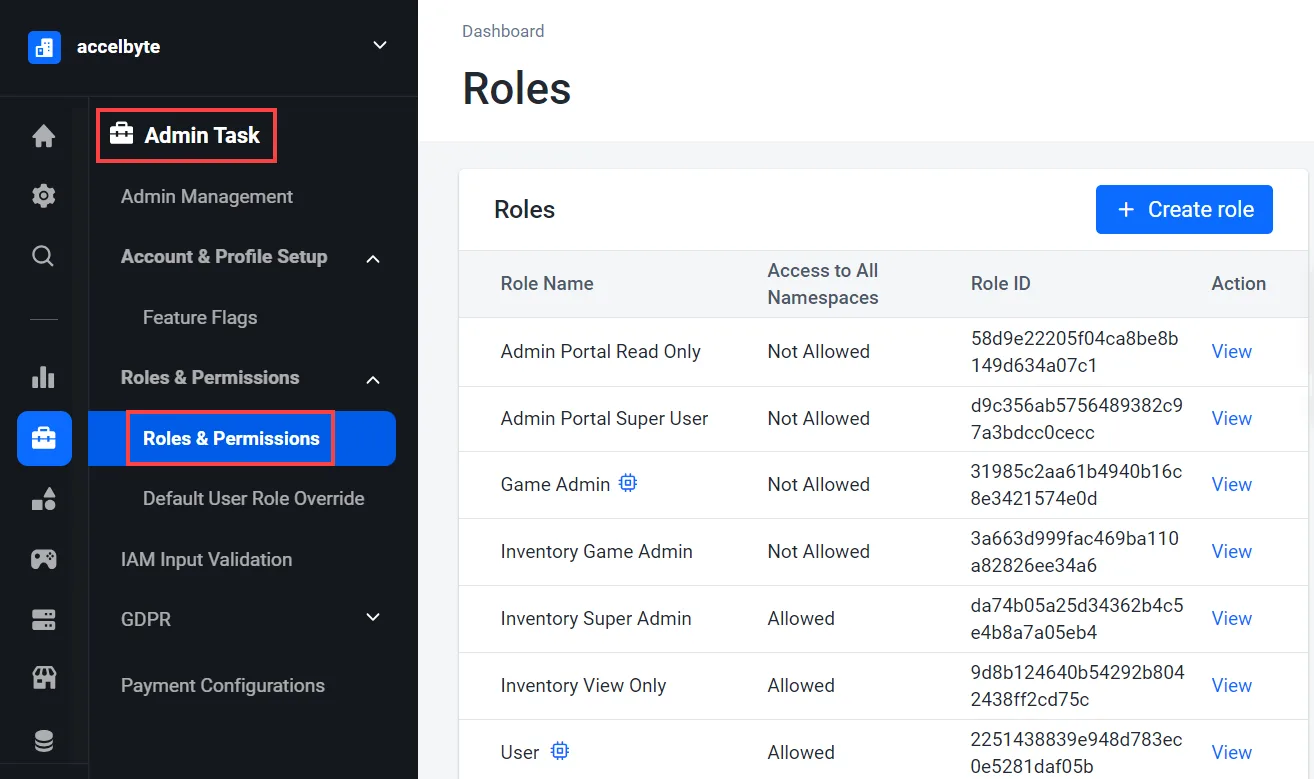
管理者ポータルのサイドバーで、Admin Task > Roles & Permissions に移動します。
-
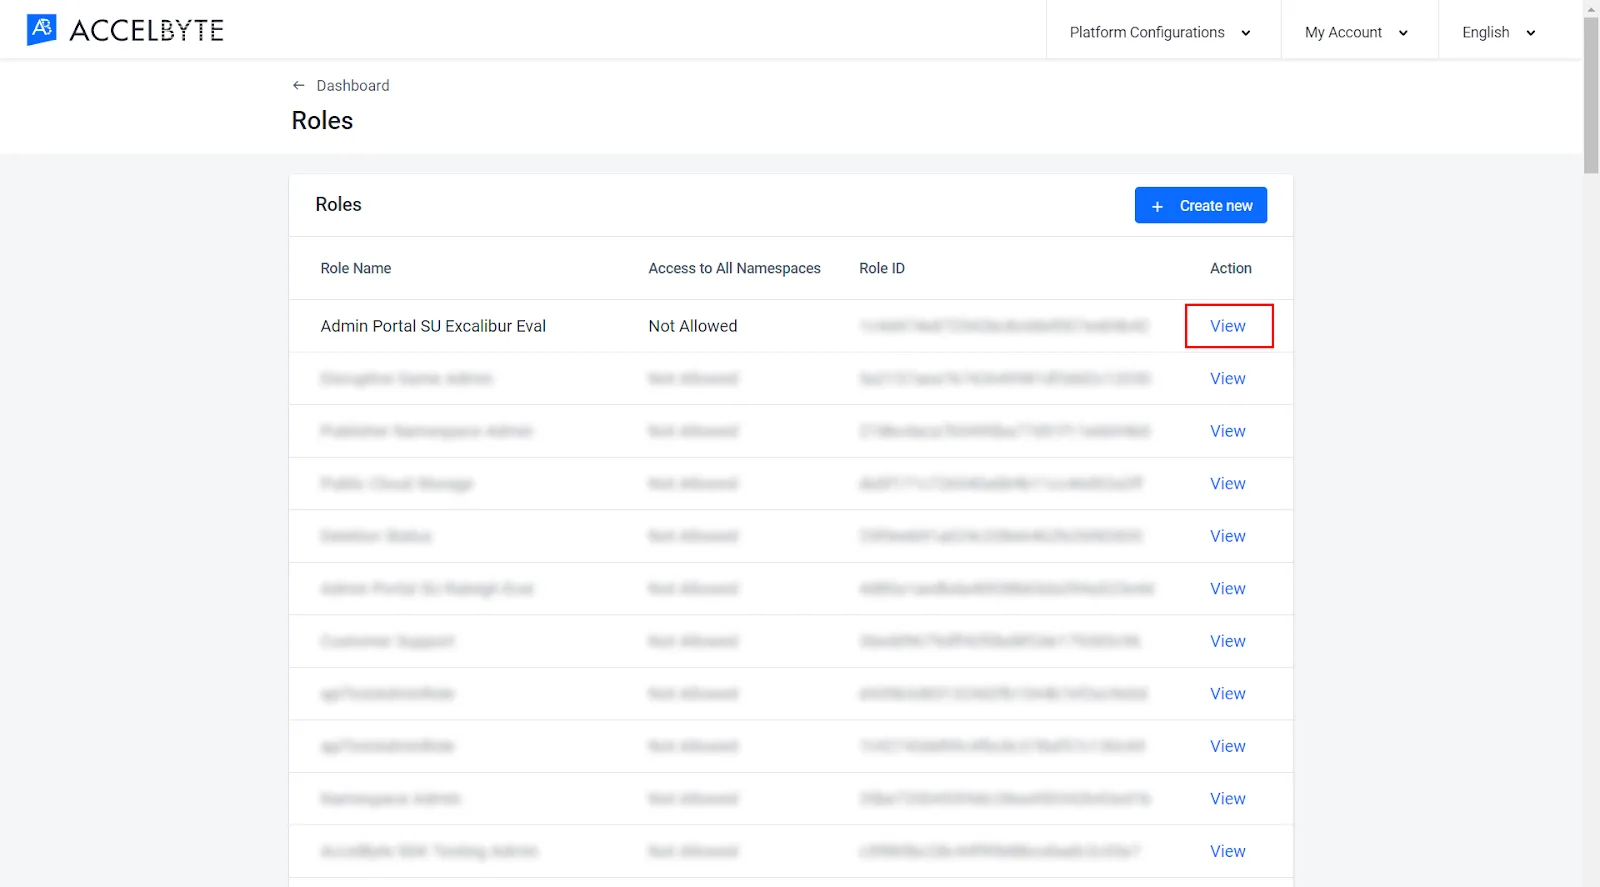
権限を追加したいロールを見つけて、View をクリックします。
-
Role ページの Permissions セクションで、Add Permission をクリックします。

-
Add Role Permission ダイアログで、以下のようにフィールドを入力します。
- Resource フィールドに権限リソースを入力します。権限リソースとは、システムがリソースへのアクセスを許可するために使用する、複数のトークンを含む文字列です。
- Action フィールドで、その権限に必要なアクションを選択します。

-
Confirm をクリックします。システムがロールに権限を追加します。
-
権限を追加するロールを確認します。出力には、各ロールの
roleId、名前 (roleName)、および現在の権限 (permissions) が表示されます。ags iam roles list --page-all --format json -
ロールに権限を追加します。
<RoleId>をロールのroleIdに、<PermissionResource>を権限リソースに、<Action>を下の表のアクション値に置き換えてください。ags iam roles add-permissions --role-id <RoleId> \
--json '{"permissions": [{"resource": "<PermissionResource>", "action": <Action>}]}'アクション値は、その権限で許可する各アクションの値の合計です。たとえば、Read と Update を許可する場合は
6、4 つのアクションすべてを許可する場合は15になります。管理者ポータルのアクション 値 Create 1Read 2Update 4Delete 8一度に複数の権限を追加するには、
permissionsリストにオブジェクトをカンマ区切りで追加します。注記ロールに同じリソースの権限がすでに存在する場合、このコマンドは既存のアクションを保持したまま、新しいアクションをその権限に追加します。
これで、ロールへの権限の追加が完了しました。このロールをユーザーに割り当てることも、ロールにさらに権限を追加することもできます。